Hexit

Produit développé et édité par Hexit

Orbit — la gestion des incidents, à votre échelle

Une solution de gestion des incidents pensée pour les organisations multi-sites : suivi des demandes, engagements de service, parc matériel et base de connaissances dans un seul outil.

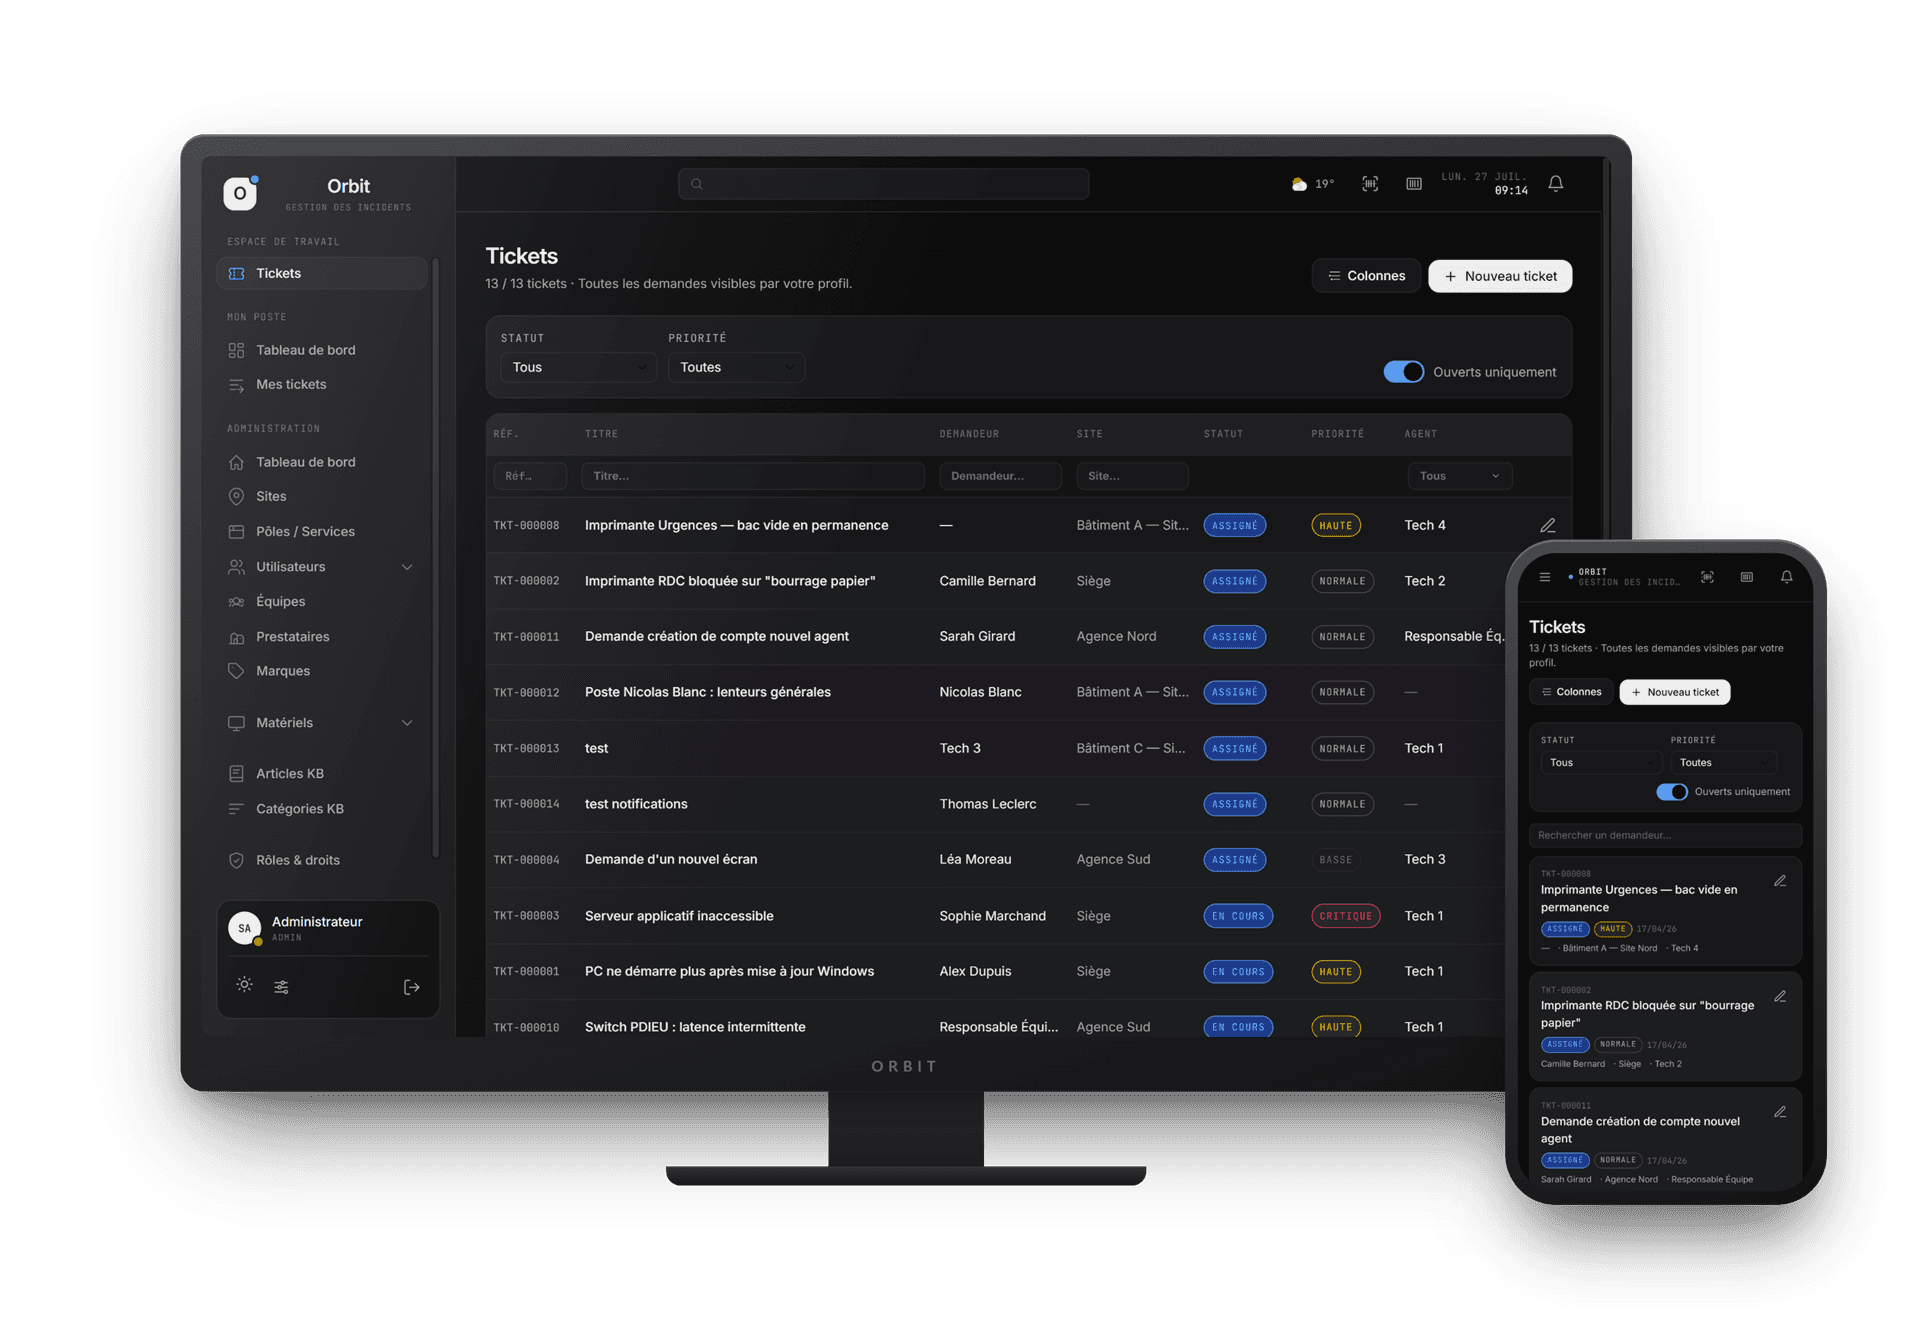
Interface d'Orbit sur ordinateur et sur mobile : liste des tickets, filtres et priorités

Pourquoi nous l'avons construit

Les organisations qui gèrent plusieurs sites se retrouvent souvent face à un choix inconfortable : une suite ITSM du marché, puissante mais surdimensionnée et facturée à l'utilisateur, ou un tableur partagé qui atteint vite ses limites. Entre les deux, peu de solutions couvrent à la fois le suivi des demandes et la gestion du parc sans devenir une usine à gaz.

Orbit est notre réponse à ce constat. Nous l'avons conçu et développé en interne pour couvrir le cycle complet d'un incident — de la demande jusqu'à sa clôture qualifiée — en gardant une interface que l'on prend en main sans formation. Le périmètre initial couvre le matériel informatique et le modèle de données anticipe déjà les incidents bâtiment.
Ce que couvre Orbit

Tickets et engagements de service

Sept statuts aux transitions contrôlées, quatre niveaux de priorité avec leurs SLA, affectation par équipe ou par technicien. Chaque ticket conserve un fil d'activité horodaté : commentaires publics, notes internes invisibles du demandeur et changements de statut.

Parc matériel structuré

Distinction entre équipements principaux et périphériques rattachés, avec les règles de cohérence appliquées côté serveur : un périphérique suit toujours son parent, et la suppression d'un équipement rattaché est bloquée. Marques, prestataires et étiquettes d'inventaire avec scan de code-barres complètent le suivi.

Référentiel multi-sites

Entités, sites, pôles et services, équipes et prestataires : l'organisation réelle se reflète dans l'outil. La visibilité des tickets découle de ce référentiel et du rôle de chacun — utilisateur, technicien, administrateur d'équipe ou administrateur.

Base de connaissances

Articles rédigés dans un éditeur enrichi, classés par catégories, avec brouillon, publication et archivage. Les articles épinglés et le compteur d'utilité aident à faire remonter ce qui résout réellement les demandes récurrentes.

Pilotage temps réel

Un tableau de bord par technicien pour sa charge du jour, un tableau de pilotage pour l'encadrement : volume, respect des SLA en première réponse et en résolution, ancienneté du backlog, distribution par priorité et taux de réouverture, filtrables par entité, équipe, agent et période.

Notifications et annonces

Notifications par email et dans l'application, poussées en temps réel et configurables par utilisateur. En cas d'incident majeur, un bandeau d'annonce s'affiche immédiatement sur toutes les pages pour informer et limiter les tickets en double.

L'interface

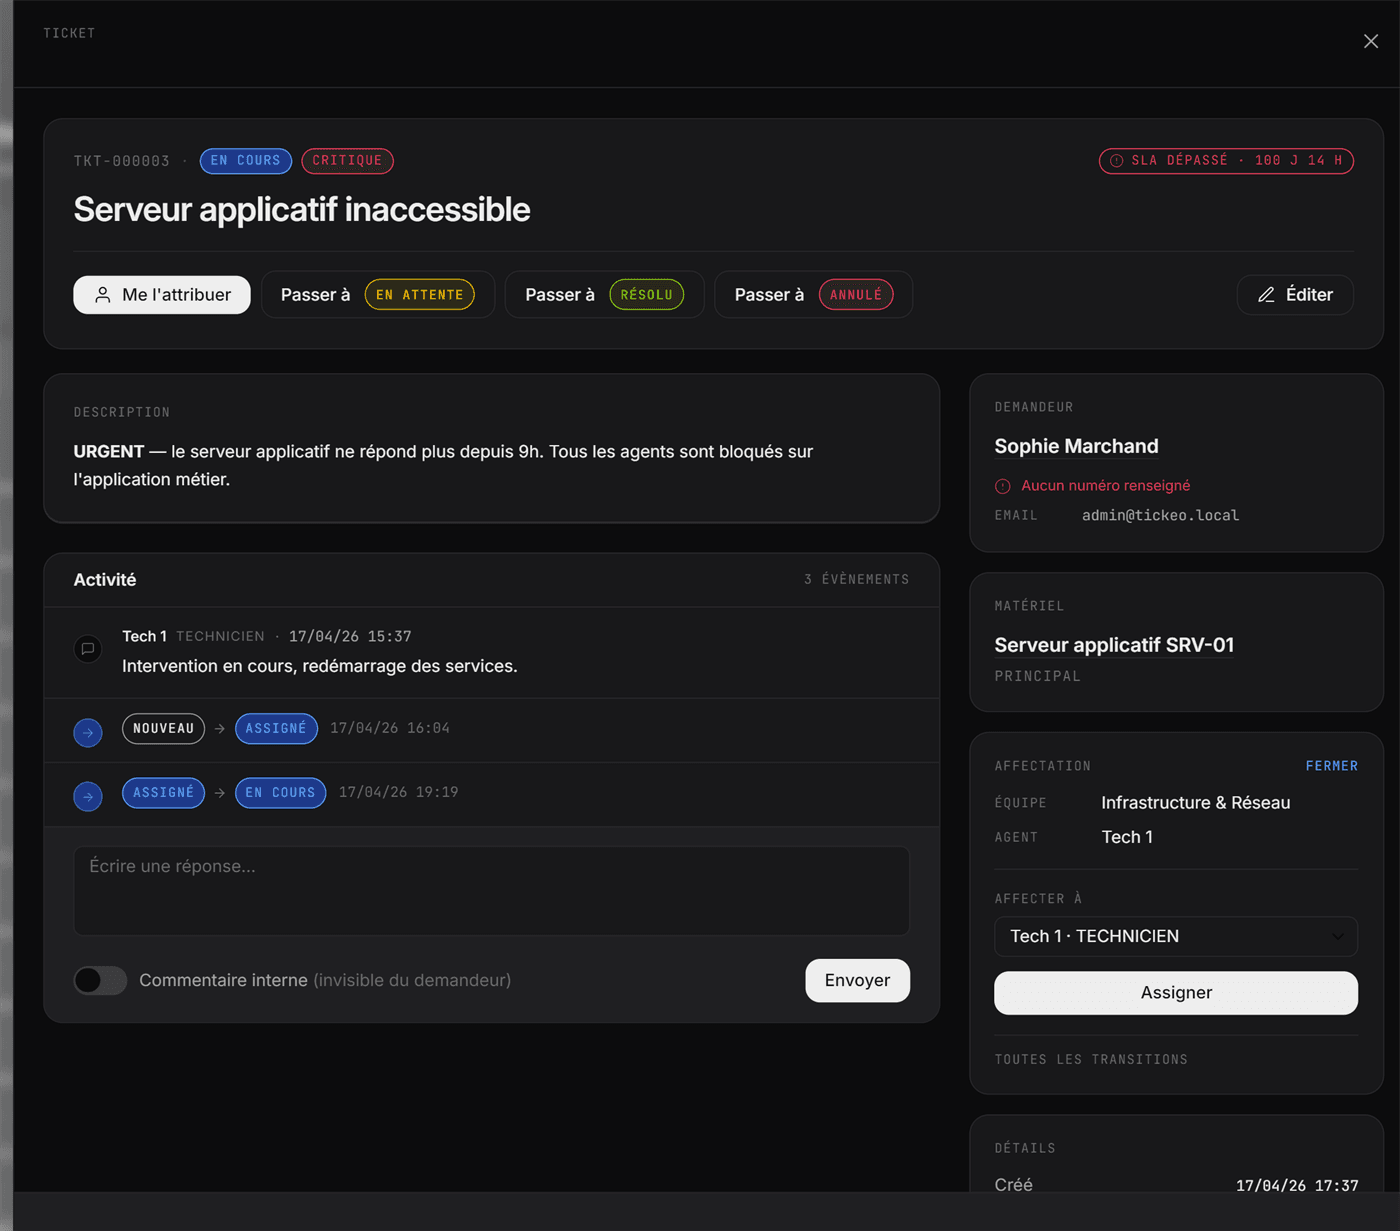
Détail d'un ticket dans Orbit : statut, priorité, fil d'activité et affectation
Le détail d'un ticket : transitions de statut, fil d'activité horodaté, affectation et matériel concerné.
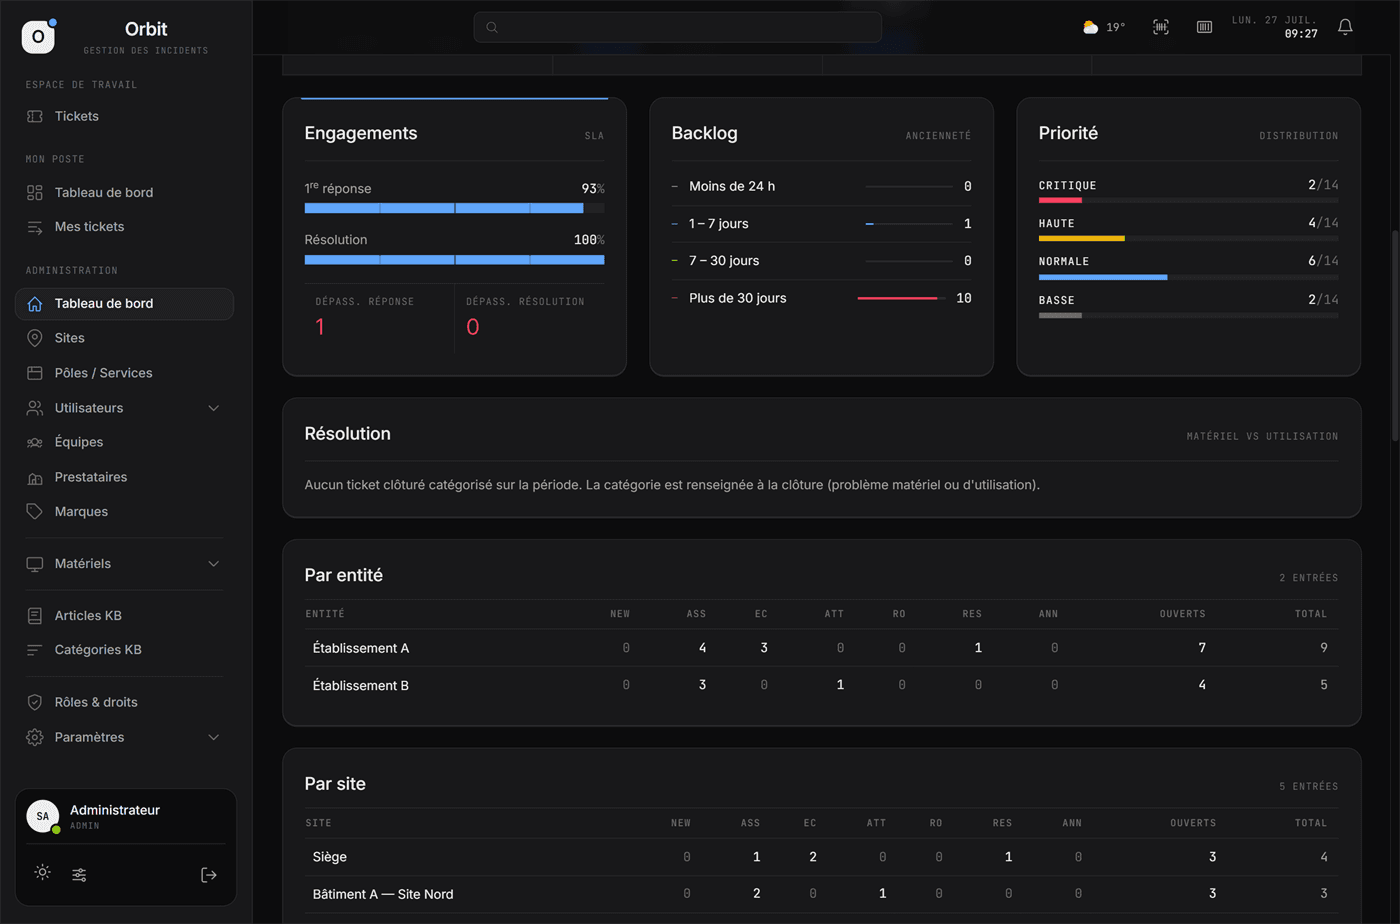
Tableau de pilotage d'Orbit avec indicateurs SLA et backlog
Le tableau de pilotage : respect des engagements, ancienneté du backlog, distribution par priorité et ventilation par entité et par site.
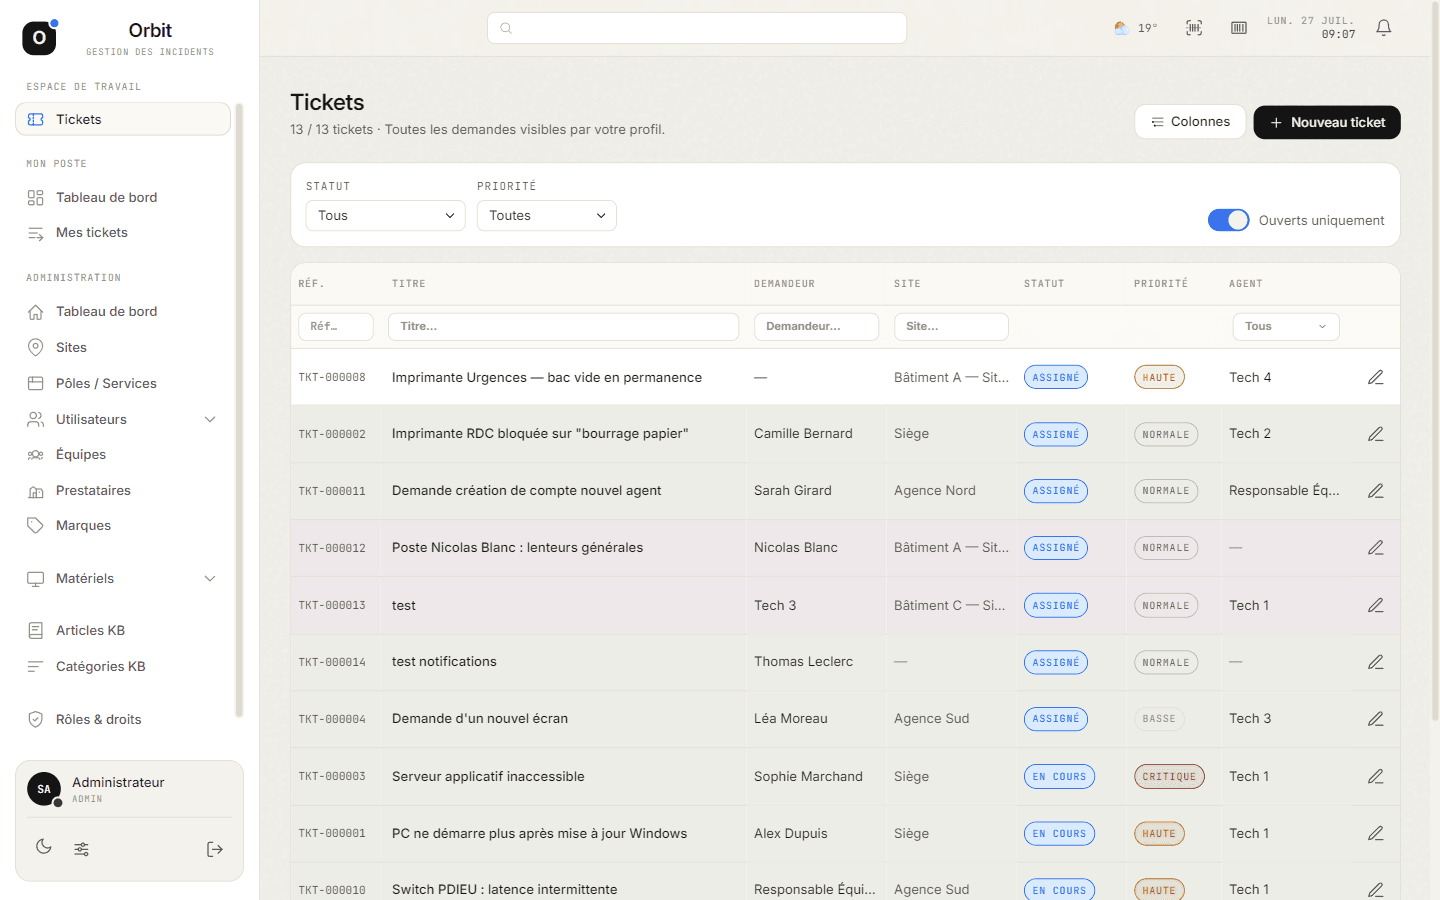
La liste des tickets d'Orbit en thème clair, avec ses filtres par colonne
La même interface en thème clair : chaque utilisateur choisit son thème, et le réglage le suit d'une session à l'autre. Ici la liste des tickets, filtrable colonne par colonne.

Architecture et choix techniques

Orbit est un monorepo Nx qui réunit une API NestJS et une interface Angular, avec une bibliothèque partagée pour les énumérations, les DTO et les constantes de SLA — le référentiel métier est donc défini une seule fois et consommé des deux côtés.

  • Angular 21 en composants autonomes et signaux — l'interface est réellement responsive : le tableau dense du poste de travail devient une liste de cartes sur mobile, sans dégrader les filtres ni les actions.
  • NestJS 11 et MongoDB — une API modulaire où chaque domaine expose son contrôleur, ses règles d'accès et ses DTO validés. La validation est stricte : toute clé non déclarée est rejetée plutôt que silencieusement ignorée.
  • Temps réel par SSE — les notifications sont persistées puis poussées via un flux d'événements, sans polling ni infrastructure supplémentaire.
  • Stockage objet S3 — les pièces jointes et les logos sont déportés hors de la base, ce qui garde les sauvegardes légères et le stockage extensible.

Sécurité et gouvernance des accès

L'authentification nominale passe par le SSO Microsoft 365 en OpenID Connect : les comptes du tenant sont provisionnés à la volée et synchronisables. Un mot de passe local reste disponible pour les administrateurs et les intervenants externes au tenant, invités par un lien à usage unique.

  • Double jeton — un jeton d'accès court doublé d'un jeton de rafraîchissement long, déposé en cookie httpOnly restreint aux routes d'authentification. Chaque jeton est traçable, ce qui permet une révocation immédiate à la déconnexion.
  • Droits par rôle — quatre rôles métier et un super-administrateur défini hors base, plus une page dédiée pour visualiser qui peut faire quoi.
  • L'acteur vient toujours du jeton — jamais du corps de la requête : on ne peut pas agir au nom d'un autre utilisateur en modifiant un appel.

Déploiement

Toute la pile est conteneurisée. L'API est construite en plusieurs étapes pour ne livrer que les dépendances de production, tourne sous un utilisateur non privilégié et n'est jamais exposée directement : elle n'est accessible qu'à travers le reverse-proxy qui sert l'interface.

Concrètement, Orbit s'installe aussi bien sur vos propres serveurs que chez un hébergeur — un point qui compte lorsque les données de parc et d'incidents ne doivent pas quitter votre infrastructure.

Technologies

Angular 21NestJS 11MongoDBTypeScriptNxTailwind CSSDockerMicrosoft 365 / Entra IDS3

Orbit peut-il répondre à votre besoin ?

Nous vous le présentons en conditions réelles et regardons ensemble ce qu'il faudrait adapter à votre organisation.